

Europol ha logrado desactivar Flubot, un malware para dispositivos Android que se propagaba mediante SMS falsos y que llegó a alcanzar una importante difusión en varios países europeos.
Flubot utilizaba los contactos almacenados en el teléfono infectado para enviar nuevos mensajes fraudulentos a otros números de la agenda. De esta forma, cada dispositivo afectado contribuía a ampliar rápidamente la campaña. Este tipo de fraude mediante SMS se conoce como smishing.
El malware se propagaba principalmente entre dispositivos Android y podía utilizarse para obtener información sensible de las víctimas, como contraseñas y datos bancarios.
Flubot y la estafa del falso SMS de FedEx
Flubot fue detectado en diciembre de 2020 y experimentó una fuerte expansión durante 2021, con especial incidencia en países como España y Finlandia. En España se hizo especialmente conocido por la campaña de falsos SMS de FedEx, en la que los usuarios recibían mensajes relacionados aparentemente con la entrega de un paquete.
Según las estimaciones publicadas entonces, la campaña habría conseguido recopilar más de 11 millones de números de teléfono en España, una cifra equivalente aproximadamente al 25 % de la población del país.
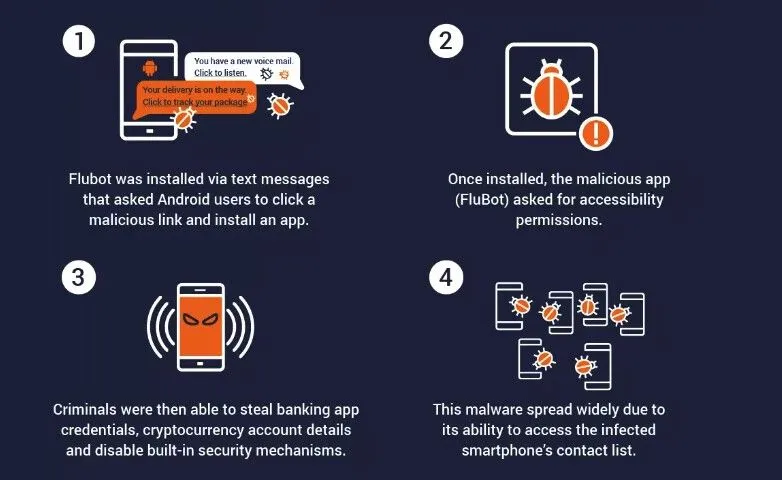
El malware se instalaba a través de estos mensajes fraudulentos, que podían pedir al usuario que descargara una aplicación o accediera a un supuesto mensaje de voz. Una vez instalada la aplicación maliciosa, Flubot solicitaba permisos de accesibilidad que podían permitir a los atacantes acceder a información mostrada en el dispositivo y registrar las acciones realizadas por la víctima.
Una operación internacional contra Flubot
En mayo de 2022, una operación internacional coordinada por el Centro Europeo de Ciberdelincuencia de Europol permitió desactivar la infraestructura utilizada por Flubot.
En la operación participaron cuerpos policiales de Australia, Bélgica, Finlandia, Hungría, Irlanda, Rumanía, Suecia, Suiza, España, Países Bajos y Estados Unidos, entre ellos la Policía Nacional española.
La desactivación de la infraestructura permitió frenar la propagación de una campaña de malware que había conseguido extenderse rápidamente mediante los teléfonos de sus propias víctimas. La investigación continuaba para determinar las personas responsables de la campaña y quiénes se habían beneficiado de ella.
Más información: Xataka.