Vulnerabilidades

Alerta de archivo malicioso en Windows

Cookie Stealers: cómo protegerse del robo de cookies

Qué son los Cookie Stealers y por qué representan un riesgo Los Cookie Stealers son programas maliciosos diseñados para robar cookies, tokens y otros datos almacenados por los navegadores. Cuando consiguen acceder a una sesión autenticada, pueden permitir que un atacante suplante al usuario sin conocer necesariamente su contraseña. El riesgo es especialmente importante cuando se roban cookies o tokens
Leer más »
Verificación CAPTCHA en un formulario

Falsos CAPTCHA: una técnica para distribuir malware

Una campaña de ciberataques utiliza CAPTCHAs falsos para distribuir malware y robar información de los usuarios. Según informa Genbeta, esta campaña ha sido identificada por Kaspersky y afecta a usuarios de diferentes países. Los ciberdelincuentes utilizan páginas que imitan sistemas de verificación legítimos. Su objetivo es conseguir que la víctima siga una serie de instrucciones que terminan ejecutando software malicioso

Leer más »
Persona trabajando con varios monitores

Encadenamiento de archivos ZIP: nuevo método de ciberataque

El encadenamiento de archivos ZIP es una técnica que los ciberdelincuentes están utilizando para intentar ocultar malware y dificultar su detección por algunas herramientas de seguridad. Según informa ADSLZone, el equipo de seguridad de Perception Point ha detectado campañas que aprovechan las diferencias en la forma en que determinadas aplicaciones procesan los archivos ZIP. ¿En qué consiste el encadenamiento de

Leer más »
Persona utilizando un portátil

HM Surf: la vulnerabilidad de Safari que afectó a la privacidad

En 2024, Microsoft identificó una vulnerabilidad en Safari que podía afectar a la privacidad de los usuarios de macOS. El fallo fue denominado HM Surf y quedó registrado como CVE-2024-44133. La vulnerabilidad podía permitir el acceso no autorizado a determinados datos protegidos. Entre ellos se encontraban el historial de navegación, la cámara, el micrófono y la ubicación del dispositivo. Tal

Leer más »
Persona utilizando un portátil

Marko Polo utiliza malware para robar datos en Windows y macOS

Una campaña de ciberataques atribuida al grupo Marko Polo está utilizando técnicas de ingeniería social y malware para robar información de usuarios de Windows y macOS. Entre sus principales objetivos se encuentran personas relacionadas con las criptomonedas y los videojuegos. La campaña utiliza aplicaciones y servicios falsos para conseguir que las víctimas descarguen software malicioso. Una vez instalado, el malware

Leer más »
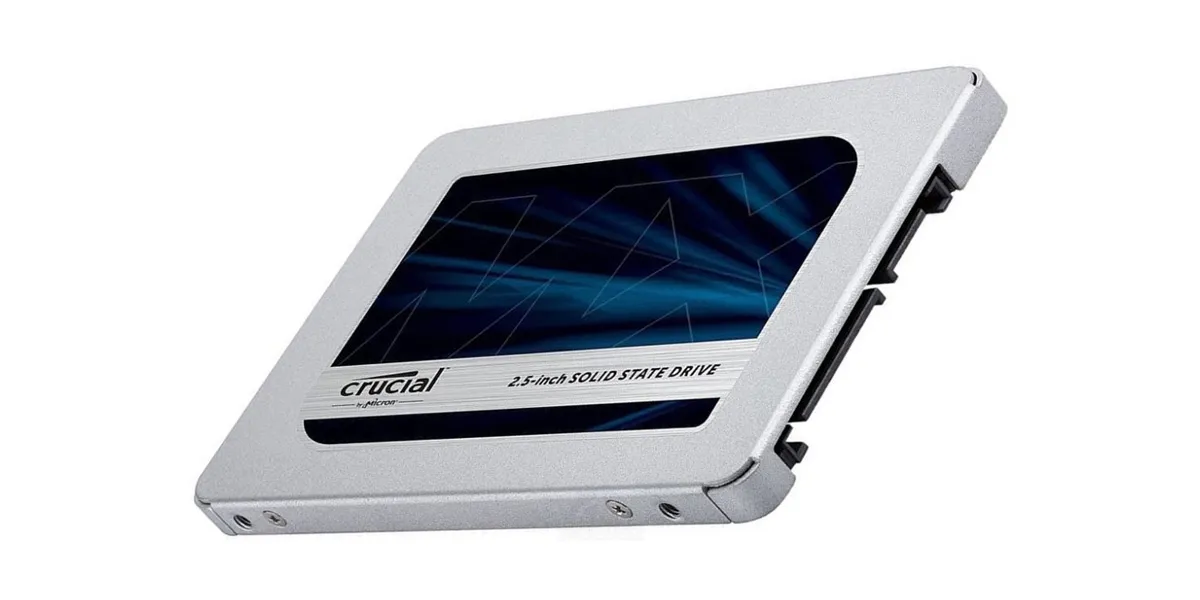
SSD Crucial MX500

Vulnerabilidad en los SSD Crucial MX500

Los SSD Crucial MX500 presentan una vulnerabilidad de seguridad relacionada con el mecanismo de actualización de su firmware. El fallo está identificado como CVE-2024-42642 y afecta al firmware M3CR046. El problema consiste en un desbordamiento de búfer que puede activarse mediante paquetes ATA especialmente manipulados enviados desde el equipo al controlador de la unidad. Su explotación requiere acceso local y

Leer más »
Usuario utilizando un ordenador

Windows corrige una vulnerabilidad en las conexiones WiFi

Microsoft ha corregido una vulnerabilidad de seguridad que afecta al controlador WiFi de Windows. El fallo, identificado como CVE-2024-30078, podría permitir la ejecución remota de código si un atacante se encuentra dentro del alcance inalámbrico del equipo afectado. La vulnerabilidad forma parte de los fallos solucionados mediante las actualizaciones de seguridad de Windows publicadas en junio de 2024. Por este

Leer más »
Contraseña protegida en smartphone

AutoSpill: vulnerabilidad en gestores de contraseñas de Android

Investigadores del IIIT Hyderabad han descubierto una vulnerabilidad relacionada con el autocompletado de contraseñas en Android. El fallo, denominado AutoSpill, puede provocar que una aplicación maliciosa acceda a credenciales gestionadas por determinadas aplicaciones de contraseñas. El problema aparece al utilizar el autocompletado dentro de aplicaciones que muestran páginas de inicio de sesión mediante WebView. En determinadas circunstancias, las credenciales pueden

Leer más »
Actualizaciones de seguridad

Google y Apple corrigen tres vulnerabilidades de día cero

Google y Apple han publicado actualizaciones de seguridad para corregir tres vulnerabilidades de día cero que afectan a Chrome, iOS y iPadOS. Los fallos han sido identificados como CVE-2023-6345, CVE-2023-42916 y CVE-2023-42917. La importancia de estas actualizaciones reside en que existen indicios de que las vulnerabilidades han sido explotadas activamente. Por este motivo, es recomendable instalar las nuevas versiones disponibles

Leer más »