
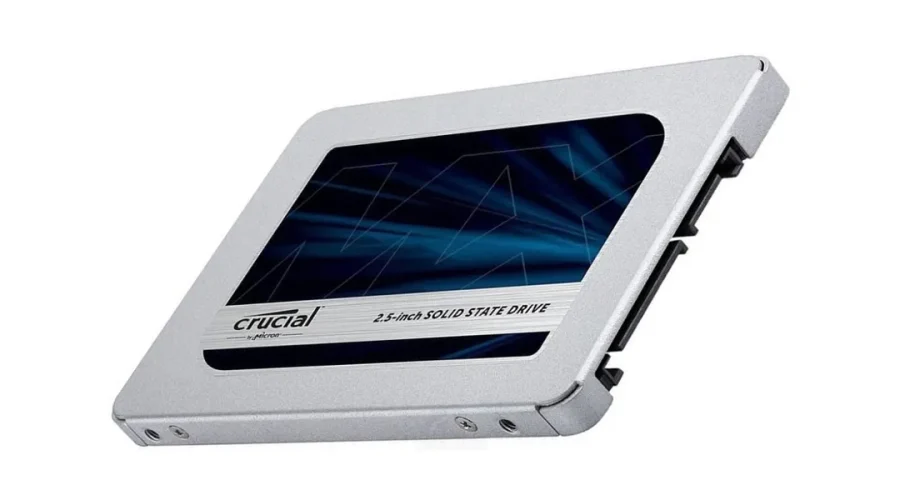

Los SSD Crucial MX500 presentan una vulnerabilidad de seguridad relacionada con el mecanismo de actualización de su firmware. El fallo está identificado como CVE-2024-42642 y afecta al firmware M3CR046.
El problema consiste en un desbordamiento de búfer que puede activarse mediante paquetes ATA especialmente manipulados enviados desde el equipo al controlador de la unidad. Su explotación requiere acceso local y privilegios elevados, por lo que no se trata de un ataque que pueda realizarse de forma remota a través de Internet.
Cómo afecta la vulnerabilidad a los Crucial MX500
La investigación que dio lugar a CVE-2024-42642 se centra en el mecanismo utilizado por el controlador para gestionar las actualizaciones de firmware. Durante el análisis se localizaron varios problemas relacionados con la gestión de los datos recibidos.
Una entrada especialmente manipulada puede provocar escrituras fuera de los límites previstos de memoria. Entre sus posibles consecuencias se encuentran el bloqueo del controlador y, en determinadas condiciones, la ejecución de código.
La vulnerabilidad recibió una puntuación CVSS de 6,7 sobre 10, correspondiente a una gravedad media. Además, el vector de ataque es local y requiere privilegios elevados, factores que limitan las posibilidades de explotación. :contentReference[oaicite:0]{index=0}
El análisis se realizó sobre un Crucial MX500 de 500 GB equipado con una controladora Silicon Motion SM2259 y firmware M3CR046. El investigador también señala que algunas unidades anteriores utilizan la controladora SM2258. :contentReference[oaicite:1]{index=1}
Qué pueden hacer los usuarios afectados
Los usuarios de un Crucial MX500 deben comprobar la versión de firmware instalada y consultar las actualizaciones publicadas por el fabricante para su modelo concreto.
También es recomendable mantener una copia de seguridad actualizada de la información importante. Una copia de seguridad no corrige la vulnerabilidad, pero permite reducir las consecuencias de un fallo de la unidad o de otros problemas que puedan afectar a los datos almacenados.
En el momento en el que se dio a conocer CVE-2024-42642, la vulnerabilidad afectaba al firmware M3CR046. Por tanto, las actualizaciones deben realizarse únicamente con el firmware oficial correspondiente al modelo de SSD y siguiendo las instrucciones de Crucial.
Más información sobre la vulnerabilidad en El Chapuzas Informático.