

En octubre de 2021, Movistar alertó de una campaña de malware que suplantaba la identidad de la compañía para intentar obtener datos bancarios e información personal de los usuarios.
Los ciberdelincuentes utilizaban correos electrónicos que aparentaban estar relacionados con Movistar para conseguir que la víctima descargara y ejecutara un archivo malicioso en su ordenador.
Una de las señales que permitía identificar estos mensajes era la dirección utilizada para realizar el envío. Según explicó Movistar, los correos procedían de una supuesta cuenta de Terra Brasil e incluían un documento adjunto o un enlace desde el que se descargaba un archivo comprimido en formato ZIP.
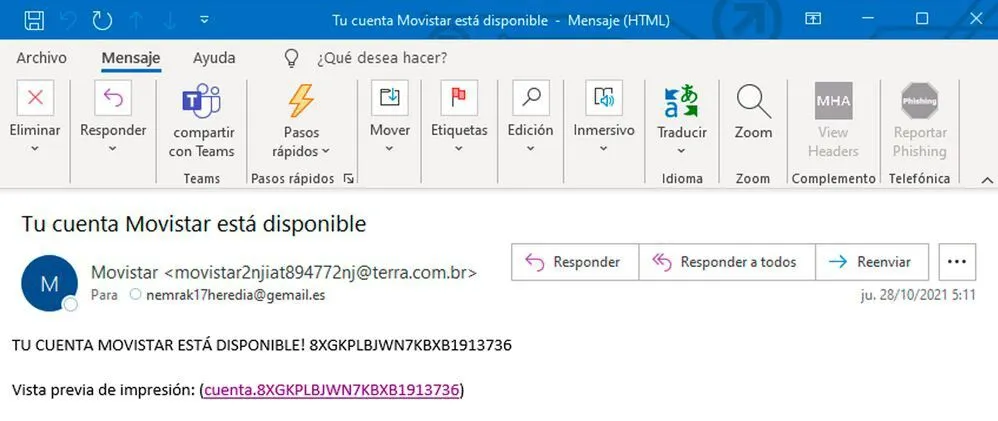
Cómo funcionaba la campaña de malware de Movistar
El riesgo aparecía cuando el usuario descomprimía el archivo ZIP y ejecutaba su contenido. Esta acción podía provocar la instalación de malware en el equipo sin que la víctima fuera consciente.
Una vez dentro del dispositivo, el software malicioso trataba de recopilar información sensible. Entre los datos potencialmente expuestos se encontraban credenciales bancarias, contraseñas y otra información personal.
Los responsables del ataque podían recibir posteriormente los datos recopilados a través de servidores bajo su control.
Este tipo de campañas de suplantación aprovechan la confianza de los usuarios en empresas conocidas para aumentar las posibilidades de que abran un archivo o accedan a un enlace fraudulento.
Qué hacer ante un correo sospechoso que suplanta a Movistar
Aunque esta campaña concreta se detectó en 2021, las técnicas de suplantación de identidad mediante correo electrónico siguen siendo un riesgo habitual. Ante un mensaje sospechoso, conviene evitar la apertura de archivos adjuntos o enlaces hasta comprobar su procedencia.
Si se ha descargado y ejecutado un archivo potencialmente malicioso, es recomendable analizar el equipo con una herramienta de seguridad y cambiar las credenciales de los servicios que puedan haberse visto comprometidos, especialmente aquellas relacionadas con información sensible.
También es aconsejable utilizar contraseñas robustas y activar la autenticación en dos pasos siempre que el servicio disponga de esta opción.
Movistar alertó públicamente de la campaña
La compañía publicó una advertencia sobre esta campaña en octubre de 2021:
¡OJO! 👀 ⚠ Hemos detectado una nueva campaña de Malware a clientes suplantando la identidad de Movistar con el objetivo de obtener datos bancarios e información personal.
— Movistar España (@movistar_es) October 29, 2021
Comprobar el remitente, desconfiar de archivos inesperados y evitar introducir información personal o bancaria desde enlaces recibidos por correo son medidas que ayudan a reducir el riesgo ante este tipo de ataques.
Artículo original publicado en 2021. Más información en Genbeta.